 Digital Cookie News



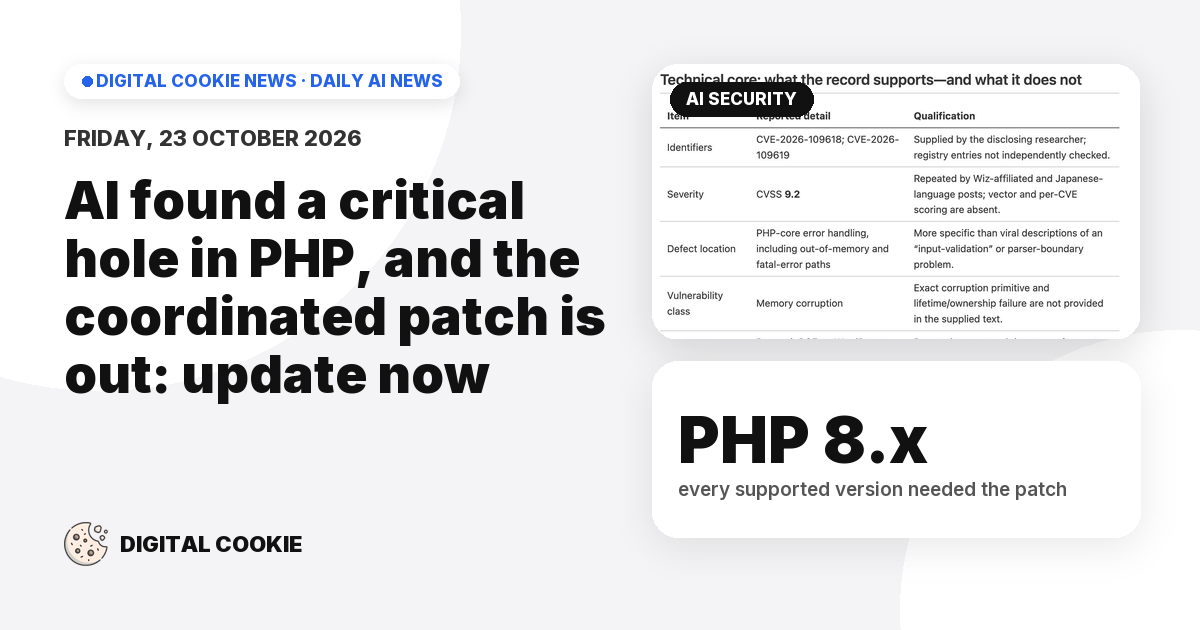
PHP 8.xevery supported version needed the patch
PHP引擎中两个被称为PHP2Shell的内存破坏漏洞,分别由一名使用OpenAI的Patch A small software update that fixes a bug or closes a security hole. the Planet计划的研究人员和使用前沿模型的Wiz Research独立发现。研究人员演示了在WordPress、Drupal和Joomla上无需登录即可远程执行代码。经过约两个月的协调,修补后的PHP 8.x版本于10月21日发布,因为CVE编号泄露而提前了一天。
要点
- 补丁覆盖整个PHP 8.x系列;在网站更新期间,Cloudflare为所有套餐推出了临时防火墙规则。
- 由于CVE编号泄露时附带了错误的严重性评分(10.0而不是9.2),发布被提前,而一段误发布的概念验证视频加快了漏洞利用的开发。
- OpenAI发布了一个Codex技能,引导网站所有者检查是否受影响,它是辅助工具,而不是供应商安全公告的替代品。
- 发现的功劳存在争议,网上疯传的宕机说法也未经证实:“所有引人注目的网络安全披露,多少都带点营销成分。”
为何重要: 任何运行在WordPress、Drupal或Joomla上的客户网站都应立即打补丁,让编程智能体扫描你自己的项目中受影响的依赖,是一个快速的初步检查。