 Digital Cookie News



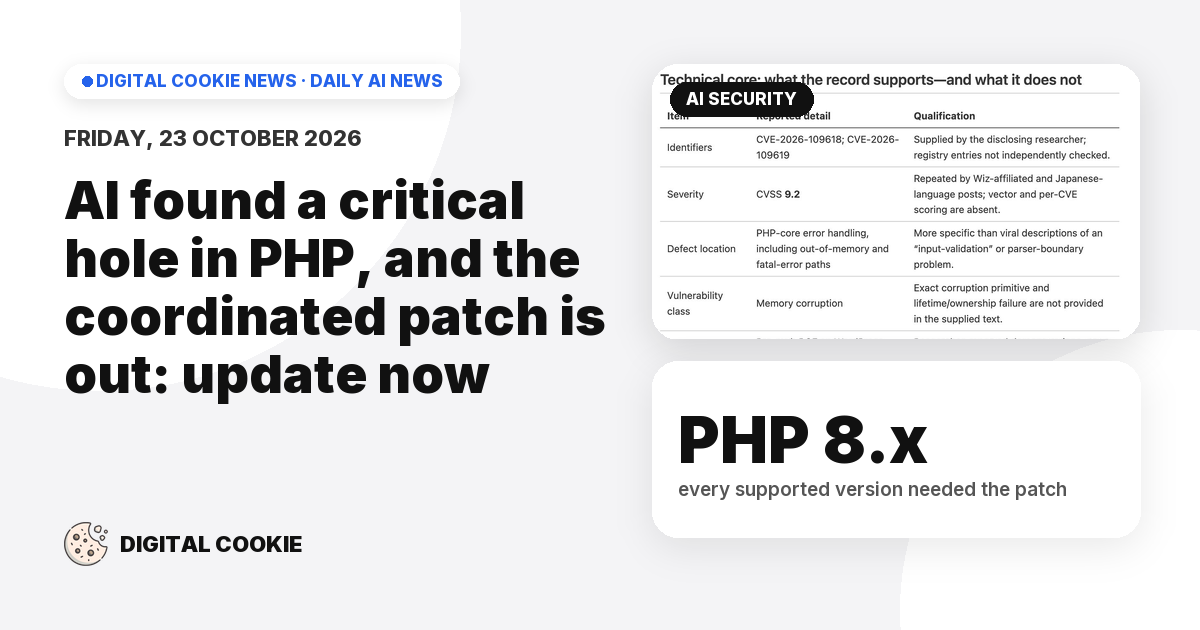
PHP 8.xevery supported version needed the patch
PHP2Shellと呼ばれるPHPエンジンの2つのメモリ破壊バグは、OpenAIのPatch A small software update that fixes a bug or closes a security hole. the Planetプログラムを使う研究者と、最先端モデルを使うWiz Researchによって別々に発見されました。研究者たちは、WordPress、Drupal、Joomlaでログイン前のリモートコード実行を示しました。約2か月の調整の後、CVE IDが漏れたため予定より1日早い10月21日に、修正済みのPHP 8.xリリースが公開されました。
ポイント
- パッチはPHP 8.x系全体をカバーしています。Cloudflareは、サイトが更新するまでのつなぎとして全プラン向けのファイアウォールルールを提供しました。
- CVE IDが誤った深刻度スコア(9.2ではなく10.0)とともに漏れたためリリースが前倒しされ、誤って公開された概念実証動画がエクスプロイト開発を加速させました。
- OpenAIは、サイト所有者が影響の有無を確認する手順を案内するCodexスキルを公開しました。ベンダーのアドバイザリーの代わりではなく、補助ツールです。
- 発見の功績には異論があり、広く拡散した障害の主張は裏付けがありません。「注目を集めるサイバー関連の公表は、どれも少なからずマーケティングだ」。
なぜ重要か: WordPress、Drupal、Joomlaで動くクライアントサイトは今すぐパッチを当てるべきです。コーディングエージェントに自分のプロジェクトの影響を受ける依存関係をスキャンさせるのは、手早い最初のチェックになります。