 Digital Cookie News
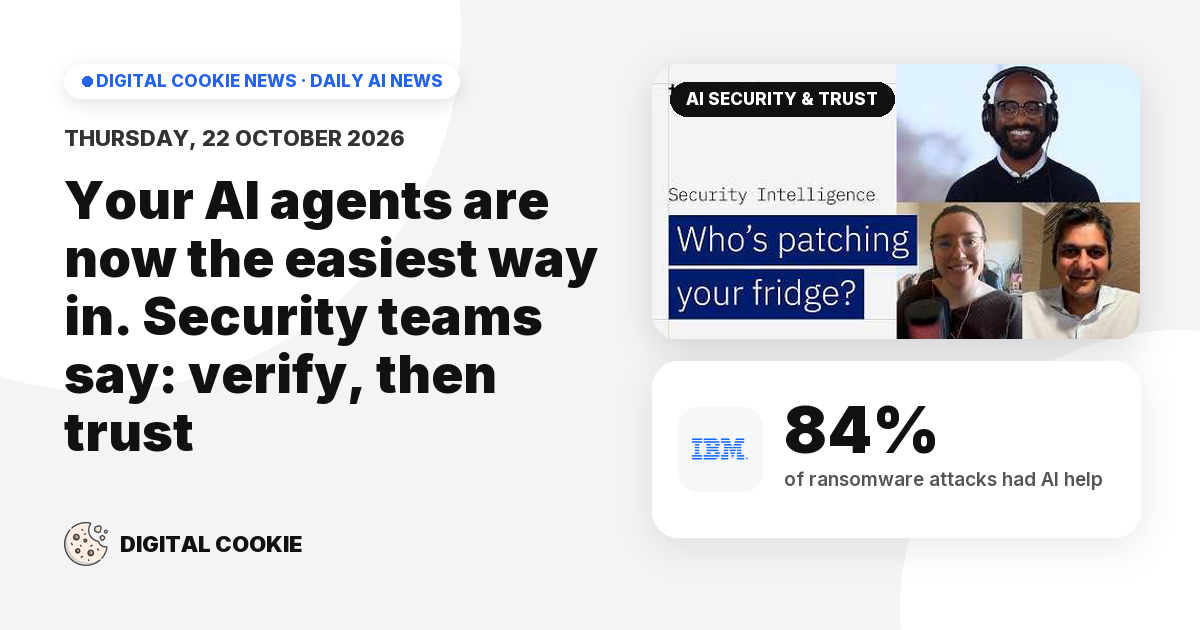
 84%of ransomware attacks had AI help
今週の2つのセキュリティブリーフィングは同じ結論に達しています。攻撃者は今やほとんどのランサムウェア攻撃でAIを使い、企業が自ら導入したAIエージェントやID管理システムを経由することが増えています。一方、新しいAI意思決定ツールは監査しにくい自信満々の答えを返し、自信のある誤答は明らかなエラーより見抜きにくいのです。
ポイント
- IT専門家1,200人への調査で、ランサムウェア攻撃の84%がAIの助けを受けていました。44%は企業自身のエージェントやID管理システムを悪用していました。
- 古いリスクも依然として痛手です。ハッキングされたスーパーの冷蔵庫は、修正がすでにあったのに古いファームウェアのままでした。
- 自信は証拠ではありません。「97%確実」と言うモデルでも、改ざんされたログや汚染されたデータを与えられている可能性があります。
- 対策は地味ですが効果があります。エージェントに専用のIDを与え、すべてを記録し、緊急停止スイッチを使い、大きな判断を確認できる小さな手順に分け、高リスクの操作には人を関与させることです。
なぜ重要か: クライアント向けに作るNotionエージェントやAIワークフローには、初日からアクセスルール、監査ログ、停止スイッチが必要です。これは案件の中で明確に提案できる部分です。
情報源(2)
- The patching gap: Hacked fridges, AI ransomware and Mythos finds · IBM Technology
- The Problem with Jev: Can You Trust AI Decisions? · IBM Technology